Künstliche Intelligenz ist längst kein Zukunftsszenario mehr, sondern sitzt in Form von ChatGPT, Midjourney oder DeepL täglich mit am Schreibtisch. Die Tools schreiben E-Mails, analysieren Daten und programmieren Code. Doch Hand aufs Herz: Weisst du genau, was deine Mitarbeitenden in die Chat-Fenster eingeben? Werden dabei unwissentlich Kundendaten oder Geschäftsgeheimnisse geteilt?
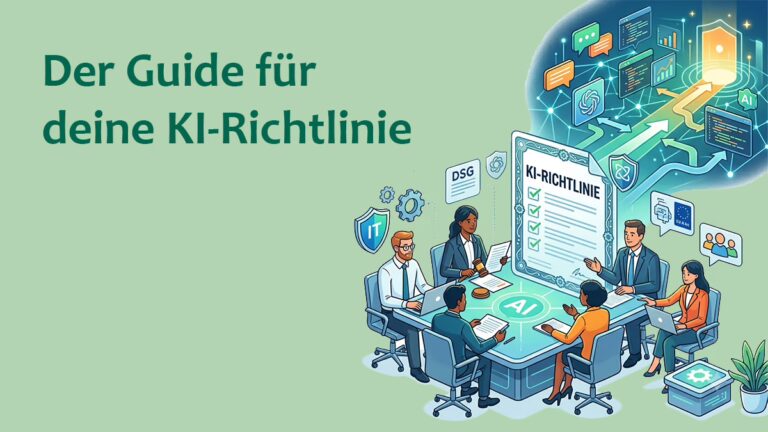
Genau hier kommt eine offizielle KI-Richtlinie für dein Unternehmen in der Schweiz (oft auch KI-Nutzungsreglement genannt) ins Spiel. Sie schafft Klarheit, schützt deine Firma vor rechtlichen Fallstricken und gibt deinem Team die nötigen Leitplanken, um Innovation sicher zu nutzen.
In diesem Leitfaden erfährst du Schritt für Schritt, wie du ein solches Reglement praxisnah aufsetzt, wer alles an den Tisch gehört und warum die IT-Abteilung dabei eine Schlüsselrolle spielt.
Wichtige Begriffe kurz erklärt
- KI-Richtlinie:
Eine KI-Richtlinie ist definiert als verbindliches internes Regelwerk, das festlegt, welche KI-Tools im Unternehmen erlaubt sind, welche Daten eingegeben werden dürfen und wer für die Ergebnisse verantwortlich ist. Sie wird oft auch KI-Nutzungsreglement genannt. - Prompt:
Ein Prompt ist die Eingabe oder Anweisung, die man einem KI-Tool gibt, zum Beispiel eine Frage oder ein Arbeitsauftrag. - Shadow AI:
Shadow AI bezeichnet die Nutzung von KI-Tools durch Mitarbeitende ohne Wissen oder Freigabe des Unternehmens, etwa über private Konten oder das eigene Smartphone. - Halluzination:
Eine Halluzination ist eine Antwort einer KI, die überzeugend klingt, aber sachlich falsch oder frei erfunden ist. - Datenschutz-Folgenabschätzung:
Die Datenschutz-Folgenabschätzung ist eine Prüfung, die das Schweizer Datenschutzgesetz verlangt, wenn eine Datenbearbeitung ein hohes Risiko für die betroffenen Personen mit sich bringen kann. - EU AI Act:
Der EU AI Act ist die KI-Verordnung der Europäischen Union. Sie teilt KI-Systeme nach ihrem Risiko ein und legt dafür unterschiedliche Pflichten fest.
Warum braucht jedes Schweizer Unternehmen eine KI-Richtlinie?
Der unüberlegte Einsatz von KI-Tools birgt Risiken, die von Datenschutzverletzungen bis hin zu Urheberrechtskonflikten reichen. Dabei spielen vor allem zwei rechtliche Pfeiler eine zentrale Rolle:
1. Das Schweizer Datenschutzgesetz (DSG) und die Gratis-Falle
Viele kostenlose KI-Tools nutzen die eingegebenen Prompts, um ihre Modelle weiter zu trainieren. Deine Geschäftsgeheimnisse, Kundendaten oder internen Codes können so in die Weiterentwicklung der Modelle einfliessen. Das Schweizer DSG verpflichtet Unternehmen zu angemessenen technischen und organisatorischen Schutzmassnahmen. Bei erhöhten Datenschutzrisiken kann zudem eine Datenschutz-Folgenabschätzung erforderlich sein. Wer Personendaten oder vertrauliche Unternehmensdaten in öffentliche KI-Systeme eingibt, ohne die datenschutzrechtlichen und vertraglichen Anforderungen zu prüfen, kann gegen Datenschutz-, Geheimhaltungs- oder Compliance-Vorgaben verstossen.
2. Der EU AI Act: Warum er auch die Schweiz betrifft
Auch Schweizer Unternehmen sollten den EU AI Act im Blick behalten. Wer Geschäfte mit EU-Kunden macht oder Dienstleistungen in der EU anbietet, kann von den Vorgaben betroffen sein. Verstösse können erhebliche Bussgelder nach sich ziehen. Deine Richtlinie muss diesen Standard daher von Anfang an mitdenken.
Für betroffene Unternehmen gelten bereits heute zwei Pflichten: Seit dem 2. August 2026 greifen die Transparenzpflichten des EU AI Act, etwa für KI-generierte Inhalte. Zudem müssen Unternehmen die KI-Kompetenz ihrer Mitarbeitenden fördern. Die strengen Regeln für Hochrisiko-Systeme wurden mit dem Digital Omnibus dagegen auf Dezember 2027 verschoben.
3. Die kommende Schweizer KI-Regulierung
Ein eigenes KI-Gesetz gibt es in der Schweiz bisher nicht. Der Bundesrat hat aber im Februar 2025 entschieden, die KI-Konvention des Europarats zu ratifizieren. Bis Ende 2026 soll eine Vernehmlassungsvorlage vorliegen, namentlich zu Transparenz, Datenschutz, Nichtdiskriminierung und Aufsicht. Plane deshalb ein, deine Richtlinie anzupassen, sobald die neuen Regeln feststehen.
Wer gehört an den Tisch? Das perfekte Projektteam
Eine KI-Richtlinie für dein Unternehmen in der Schweiz schreibt sich nicht im stillen Kämmerlein der Geschäftsleitung. Um alle Risiken und Praxisbedürfnisse abzudecken, solltest du ein interdisziplinäres Projektteam aufstellen:
- Geschäftsleitung/Compliance:
Definiert die strategische Ausrichtung und das generelle Risikoprofil des Unternehmens - IT und IT-Sicherheit:
Die absolute Schlüsselinstanz. Grundsätzlich wird jede Software im Unternehmen von der IT geprüft und freigegeben. Die IT klärt Schnittstellen, Datenspeicherung und technische Barrieren ab. - Rechtsabteilung / Datenschutzbeauftragte:
Prüft die Einhaltung von DSG, EU AI Act und arbeitsrechtlichen Aspekten. - HR / Personalabteilung:
Vertritt die Interessen der Mitarbeitenden und regelt, wie das Reglement in die bestehenden Arbeitsverträge oder das Betriebsreglement integriert wird. - Abteilungsleiter:
Bringen die nötige Praxisnähe ein, damit die Richtlinie den Arbeitsalltag nicht blockiert, sondern unterstützt.
Schritt-für-Schritt-Anleitung zur Erstellung deiner KI-Richtlinie
Ein gutes Nutzungsreglement ist kein langes, trockenes Juristendokument, sondern ein lebendiges Werkzeug. Geh beim Aufsetzen am besten in folgenden sechs Phasen vor:
1. Bestandsaufnahme: Was wird überhaupt genutzt?
Bevor du Regeln aufstellst, musst du die Realität in deinem Betrieb kennen. Mach eine kurze, anonyme Umfrage im Team: Welche Tools werden bereits genutzt? Für welche Aufgaben (Texte schreiben, Bilder generieren, Code prüfen)?
2. Technische Prüfung durch IT
Bevor ein Tool offiziell erlaubt wird, muss es durch die IT-Sicherheitsprüfung. Die IT klärt: Wo liegen die Server? Werden die Daten zum Training genutzt? Gibt es eine Enterprise-Version mit erweiterten Sicherheitsstandards?
3. Risikobewertung und Tool-Klassifizierung
Wichtig: Diese Einteilung ist eine interne Faustregel und nicht mit den gesetzlichen Risikoklassen des EU AI Act zu verwechseln.
| Risikoklasse | Beschreibung | Beispiel | Erlaubte Nutzung |
| Grün (Gering) | Keine Eingabe von internen Daten. | Inspiration für Blogideen, Übersetzungen von öffentlichen Texten. | Generell erlaubt, keine Prüfung nötig. |
| Gelb (Mittel) | Nutzung mit geschäftlichen, aber nicht sensiblen Daten. | Formulierungshilfe für Kunden-E-Mails (ohne Namen), Zusammenfassung von öffentlichen Berichten. | Erlaubt nach kurzer Absprache oder mit Unternehmens-Account. |
| Rot (Hoch) | Eingabe von Personendaten, Quellcode oder Finanzzahlen. | Analyse von Kundendatenbanken, Erstellung von Verträgen. | Streng verboten, ausser es wird eine geschlossene, zertifizierte Firmen-KI genutzt. |
4. Kerninhalte formulieren: Was gehört in das Reglement?
Eine vollständige Richtlinie sollte folgende Punkte abdecken:
- Geltungsbereich:
Für wen gilt die Richtlinie? (Tipp: Für alle Angestellten, Praktikanten und auch externe Freischaffende). - Die „Whitelist“ der IT:
Eine klare Liste mit Tools, die von der IT offiziell geprüft und freigegeben wurden. - Verantwortung und Qualitätskontrolle:
Die KI liefert oft falsche Fakten (sogenannte Halluzinationen). Der Mensch trägt immer die Verantwortung für das Endprodukt. Jedes Ergebnis muss überprüft werden. - Kennzeichnungspflicht:
Festlegen, ob und in welchen Fällen KI-generierte Inhalte gegenüber Kunden offengelegt werden sollen. Für Unternehmen mit Bezug zur EU können zusätzlich Transparenzpflichten aus dem EU AI Act relevant sein, beispielsweise bei bestimmten KI-generierten oder manipulierten Inhalten (Deepfakes).
5. Einführen und schulen
Eine Richtlinie wirkt nur, wenn das Team sie kennt. Stelle sie in einer kurzen Schulung vor und zeige an konkreten Beispielen, was erlaubt ist und was nicht. So baust du gleichzeitig die KI-Kompetenz im Team auf.
6. Regelmässig überprüfen
Lege fest, wer die Richtlinie verantwortet, und überprüfe sie alle sechs bis zwölf Monate. Neue Tools, neue Gesetze oder Erfahrungen aus dem Alltag sollten laufend einfliessen.
Die goldenen Regeln für die Praxis (Checkliste)
Nutze diese Checkliste als Fundament für dein Dokument:
- Keine Alleingänge bei Software: Jedes neue KI-Tool muss zwingend von der IT geprüft und freigegeben werden.
- Das Vier-Augen-Prinzip gilt immer: Kein KI-Text verlässt das Haus ungeprüft.
- Keine Passwörter oder Quellcodes: Technische Daten bleiben auf den geschützten Firmenservern.
- Unternehmens-Account nutzen: Nur verifizierte Business-Versionen verwenden, bei denen der Anbieter vertraglich zusichert, die Daten nicht für das Modelltraining zu verwenden.
Häufige Fehler, die du vermeiden solltest
Fehler 1: Ein komplettes KI-Verbot aussprechen
Ein striktes Verbot führt nur dazu, dass Mitarbeitende die Tools heimlich auf dem privaten Smartphone nutzen (Shadow AI). Das erhöht das Risiko massiv, da jegliche Kontrolle fehlt. Erlaube die Nutzung lieber in einem sicheren Rahmen.
Fehler 2: Die Richtlinie starr in Stein meisseln
Die Technologie entwickelt sich rasant. Was heute gilt, kann in sechs Monaten veraltet sein. Versieh dein Reglement mit einem Update-Datum und überprüfe es alle sechs bis zwölf Monate.
Fazit: Mit Sicherheit zu mehr Innovation
Das Erstellen einer KI-Richtlinie für dein Unternehmen in der Schweiz ist keine bürokratische Schikane, sondern ein strategischer Erfolgsfaktor. Sie nimmt deinem Team die Unsicherheit und schützt die Firma gleichzeitig vor teuren Datenschutz-Pannen.
Fange pragmatisch an. Ein zweiseitiges Dokument, das die wichtigsten Verbote und Erlaubnisse regelt, ist um Welten besser als gar keine Richtlinie. So bleibt dein Unternehmen innovativ, wettbewerbsfähig und rechtlich auf der sicheren Seite.
Häufig gestellte Fragen (FAQ)
Eine KI-Richtlinie ist ein internes Regelwerk, das festlegt, welche KI-Tools im Unternehmen erlaubt sind, welche Daten eingegeben werden dürfen und wer für die Ergebnisse verantwortlich ist. Sie schützt vor Datenschutzverletzungen und gibt dem Team Sicherheit im Umgang mit KI.
Noch nicht. Der Bundesrat hat aber entschieden, die KI-Konvention des Europarats zu ratifizieren. Bis Ende 2026 soll eine Vernehmlassungsvorlage vorliegen. Bis dahin gelten vor allem das Datenschutzgesetz und die bestehenden Gesetze.
Er kann gelten, zum Beispiel wenn ein Schweizer Unternehmen KI-Systeme in der EU anbietet oder die Ergebnisse seiner KI in der EU verwendet werden. Ob das zutrifft, sollte im Einzelfall geprüft werden. Der vollständige Text ist auf EUR-Lex verfügbar.
Nein. Ein Verbot führt oft dazu, dass Mitarbeitende KI heimlich über private Konten nutzen, sogenannte Shadow AI. Damit fehlt jede Kontrolle. Besser ist es, die Nutzung in einem sicheren Rahmen zu erlauben und klare Regeln festzulegen.
Mindestens alle sechs bis zwölf Monate. KI-Tools und Gesetze entwickeln sich schnell. Spätestens wenn die angekündigte Schweizer KI-Regulierung feststeht, sollte die Richtlinie angepasst werden.
Jetzt tiefer einsteigen
Unsere Artikel geben dir Impulse. Die eigentliche Wirkung entsteht, wenn du sie in deiner Praxis umsetzt. Sprich mit uns über deine nächsten Schritte.
Jetzt Kontakt aufnehmen